วัตถุประสงค์ของการบริหารความเสี่ยงด้านความมั่นคงปลอดภัยสารสนเทศ:
เสริมสร้างการบริหารจัดการความมั่นคงปลอดภัยสารสนเทศ รับรองการรักษาความลับ ความครบถ้วนสมบูรณ์ และความพร้อมใช้งานของข้อมูล รักษาความน่าเชื่อถือของอุปกรณ์สารสนเทศ (รวมถึงฮาร์ดแวร์ ซอฟต์แวร์ และอุปกรณ์ต่อพ่วงคอมพิวเตอร์) และระบบเครือข่าย ตลอดจนเพิ่มความตระหนักด้านความมั่นคงปลอดภัยสารสนเทศของพนักงาน พร้อมปกป้องทรัพยากรดังกล่าวจากการรบกวน ความเสียหาย การบุกรุก และการกระทำหรือความพยายามใด ๆ ที่ก่อให้เกิดผลเสีย
โครงสร้างองค์กรเพื่อบริหารความเสี่ยงด้านความมั่นคงปลอดภัยสารสนเทศ:
คณะทำงานส่งเสริมความมั่นคงปลอดภัยสารสนเทศทำหน้าที่ประสานงาน วางแผน ตรวจสอบ และผลักดันการบริหารจัดการด้านความมั่นคงปลอดภัยสารสนเทศ โดยเป็นหน่วยงานข้ามฝ่าย หากมีการเปลี่ยนแปลงองค์กรครั้งสำคัญ เช่น การปรับโครงสร้างหรือการเปลี่ยนแปลงธุรกิจอย่างมีนัยสำคัญ จะมีการประเมินความเหมาะสมในการใช้บังคับนโยบายนี้ใหม่ นโยบายจะได้รับการปรับปรุงตามความเหมาะสม โดยพิจารณาจากผลการประเมิน กฎหมายและข้อบังคับที่เกี่ยวข้อง ตลอดจนพัฒนาการล่าสุดด้านเทคโนโลยีและธุรกิจ เพื่อให้สอดคล้องกับความต้องการจริง
คณะทำงานส่งเสริมความมั่นคงปลอดภัยสารสนเทศ:
คณะทำงานประกอบด้วยผู้บริหารสูงสุดของแต่ละหน่วยงาน โดยมีผู้จัดการทั่วไปเป็นผู้เรียกประชุม หากมีการเปลี่ยนแปลงตำแหน่งหน้าที่ ต้องแต่งตั้งผู้แทนทันทีและดำเนินการส่งมอบงานให้เรียบร้อย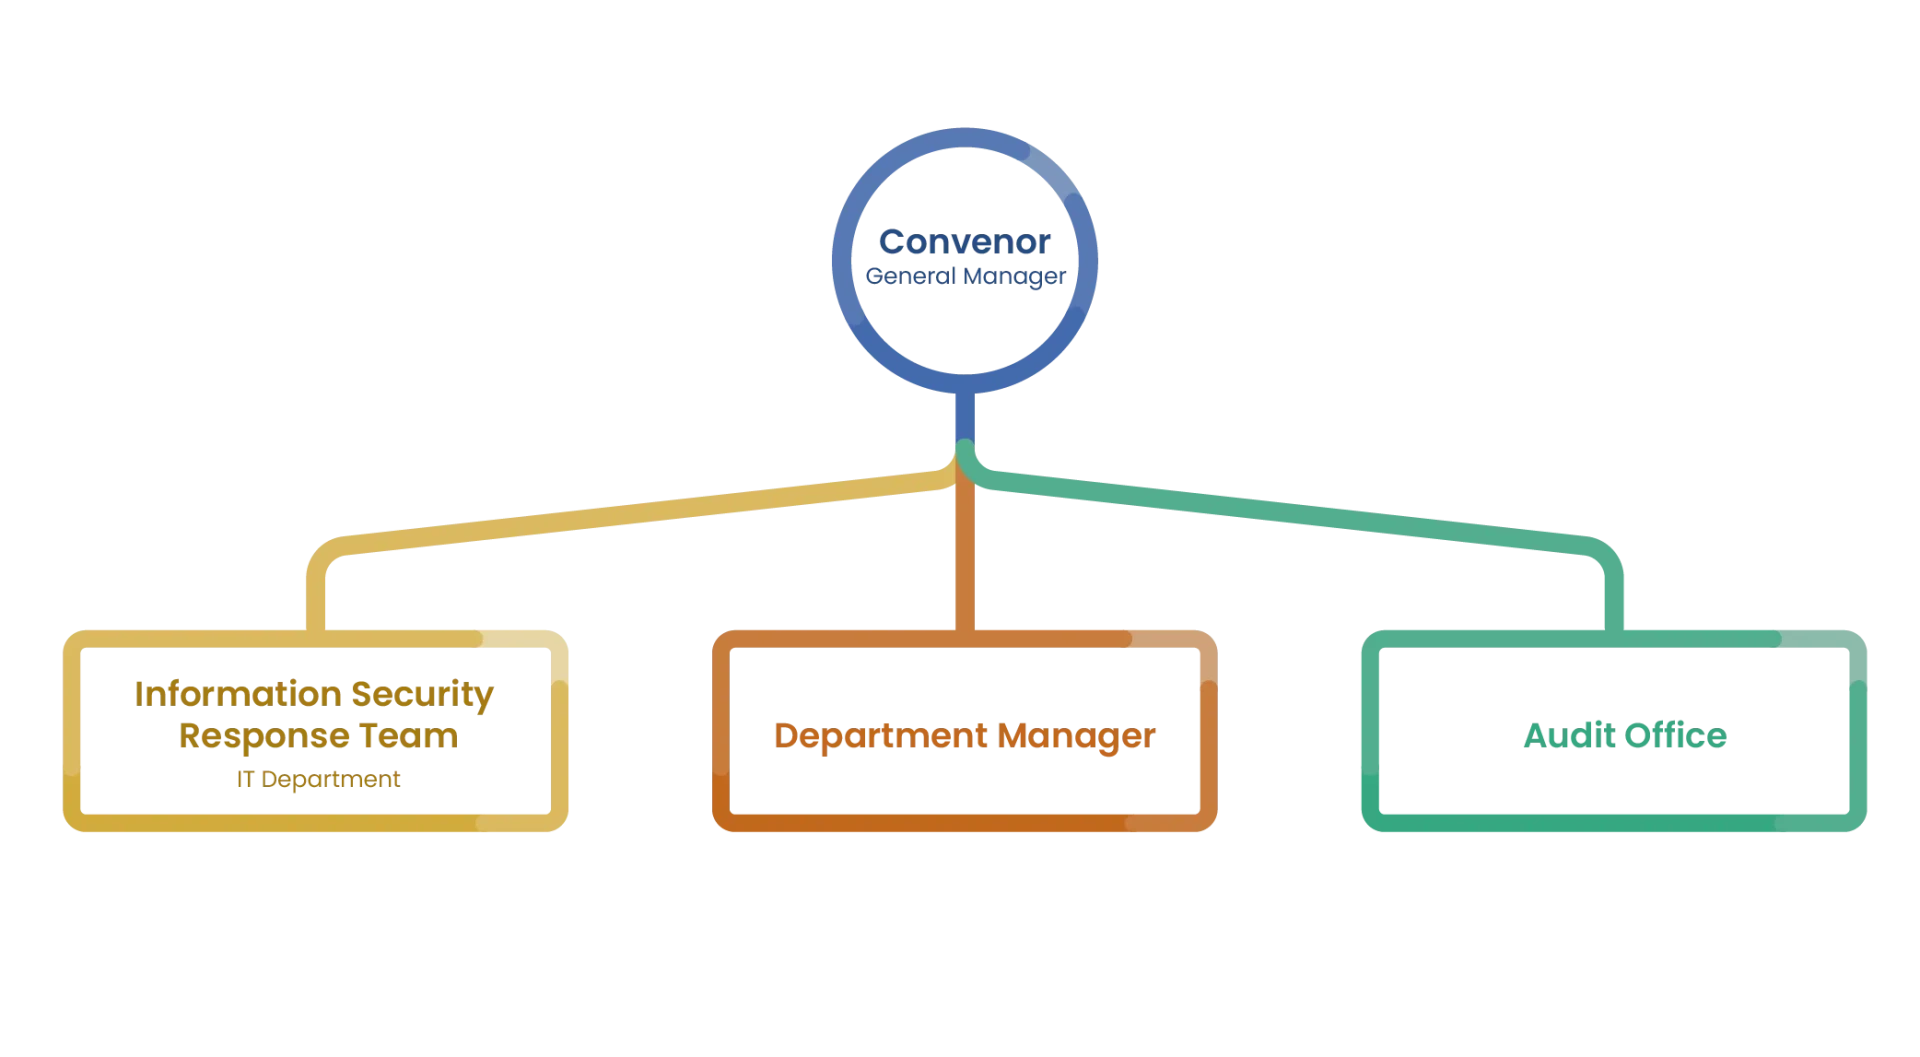
การแบ่งหน้าที่ความรับผิดชอบในการดำเนินงานด้านความมั่นคงปลอดภัยสารสนเทศ:
หัวหน้าสูงสุดของฝ่ายเทคโนโลยีสารสนเทศแต่งตั้งบุคลากรของฝ่ายให้เป็นคณะทำงานตอบสนองเหตุการณ์ด้านความมั่นคงปลอดภัยสารสนเทศ รับผิดชอบการจัดทำ พัฒนา และประเมินแนวทาง แผนงาน และข้อกำหนดทางเทคนิคด้านความมั่นคงปลอดภัยสารสนเทศ รวมถึงดำเนินงานด้านความปลอดภัยต่าง ๆ เช่น การป้องกันและการจัดการเหตุการณ์ โดยฝ่ายตรวจสอบภายในรับผิดชอบการรักษาความลับของข้อมูลและการตรวจสอบความปลอดภัย
มาตรการป้องกันและควบคุมความมั่นคงปลอดภัยสารสนเทศ:
อ้างอิงกรอบการทำงานด้านความมั่นคงปลอดภัยไซเบอร์ (Cybersecurity Framework: CSF) ของสถาบันมาตรฐานและเทคโนโลยีแห่งชาติสหรัฐอเมริกา (NIST) โดยดำเนินการ 6 ขั้นตอน ได้แก่ ระบุ ป้องกัน ตรวจจับ ตอบสนอง ฟื้นฟู และฝึกอบรม เพื่อดูแลความมั่นคงปลอดภัยสารสนเทศขององค์กร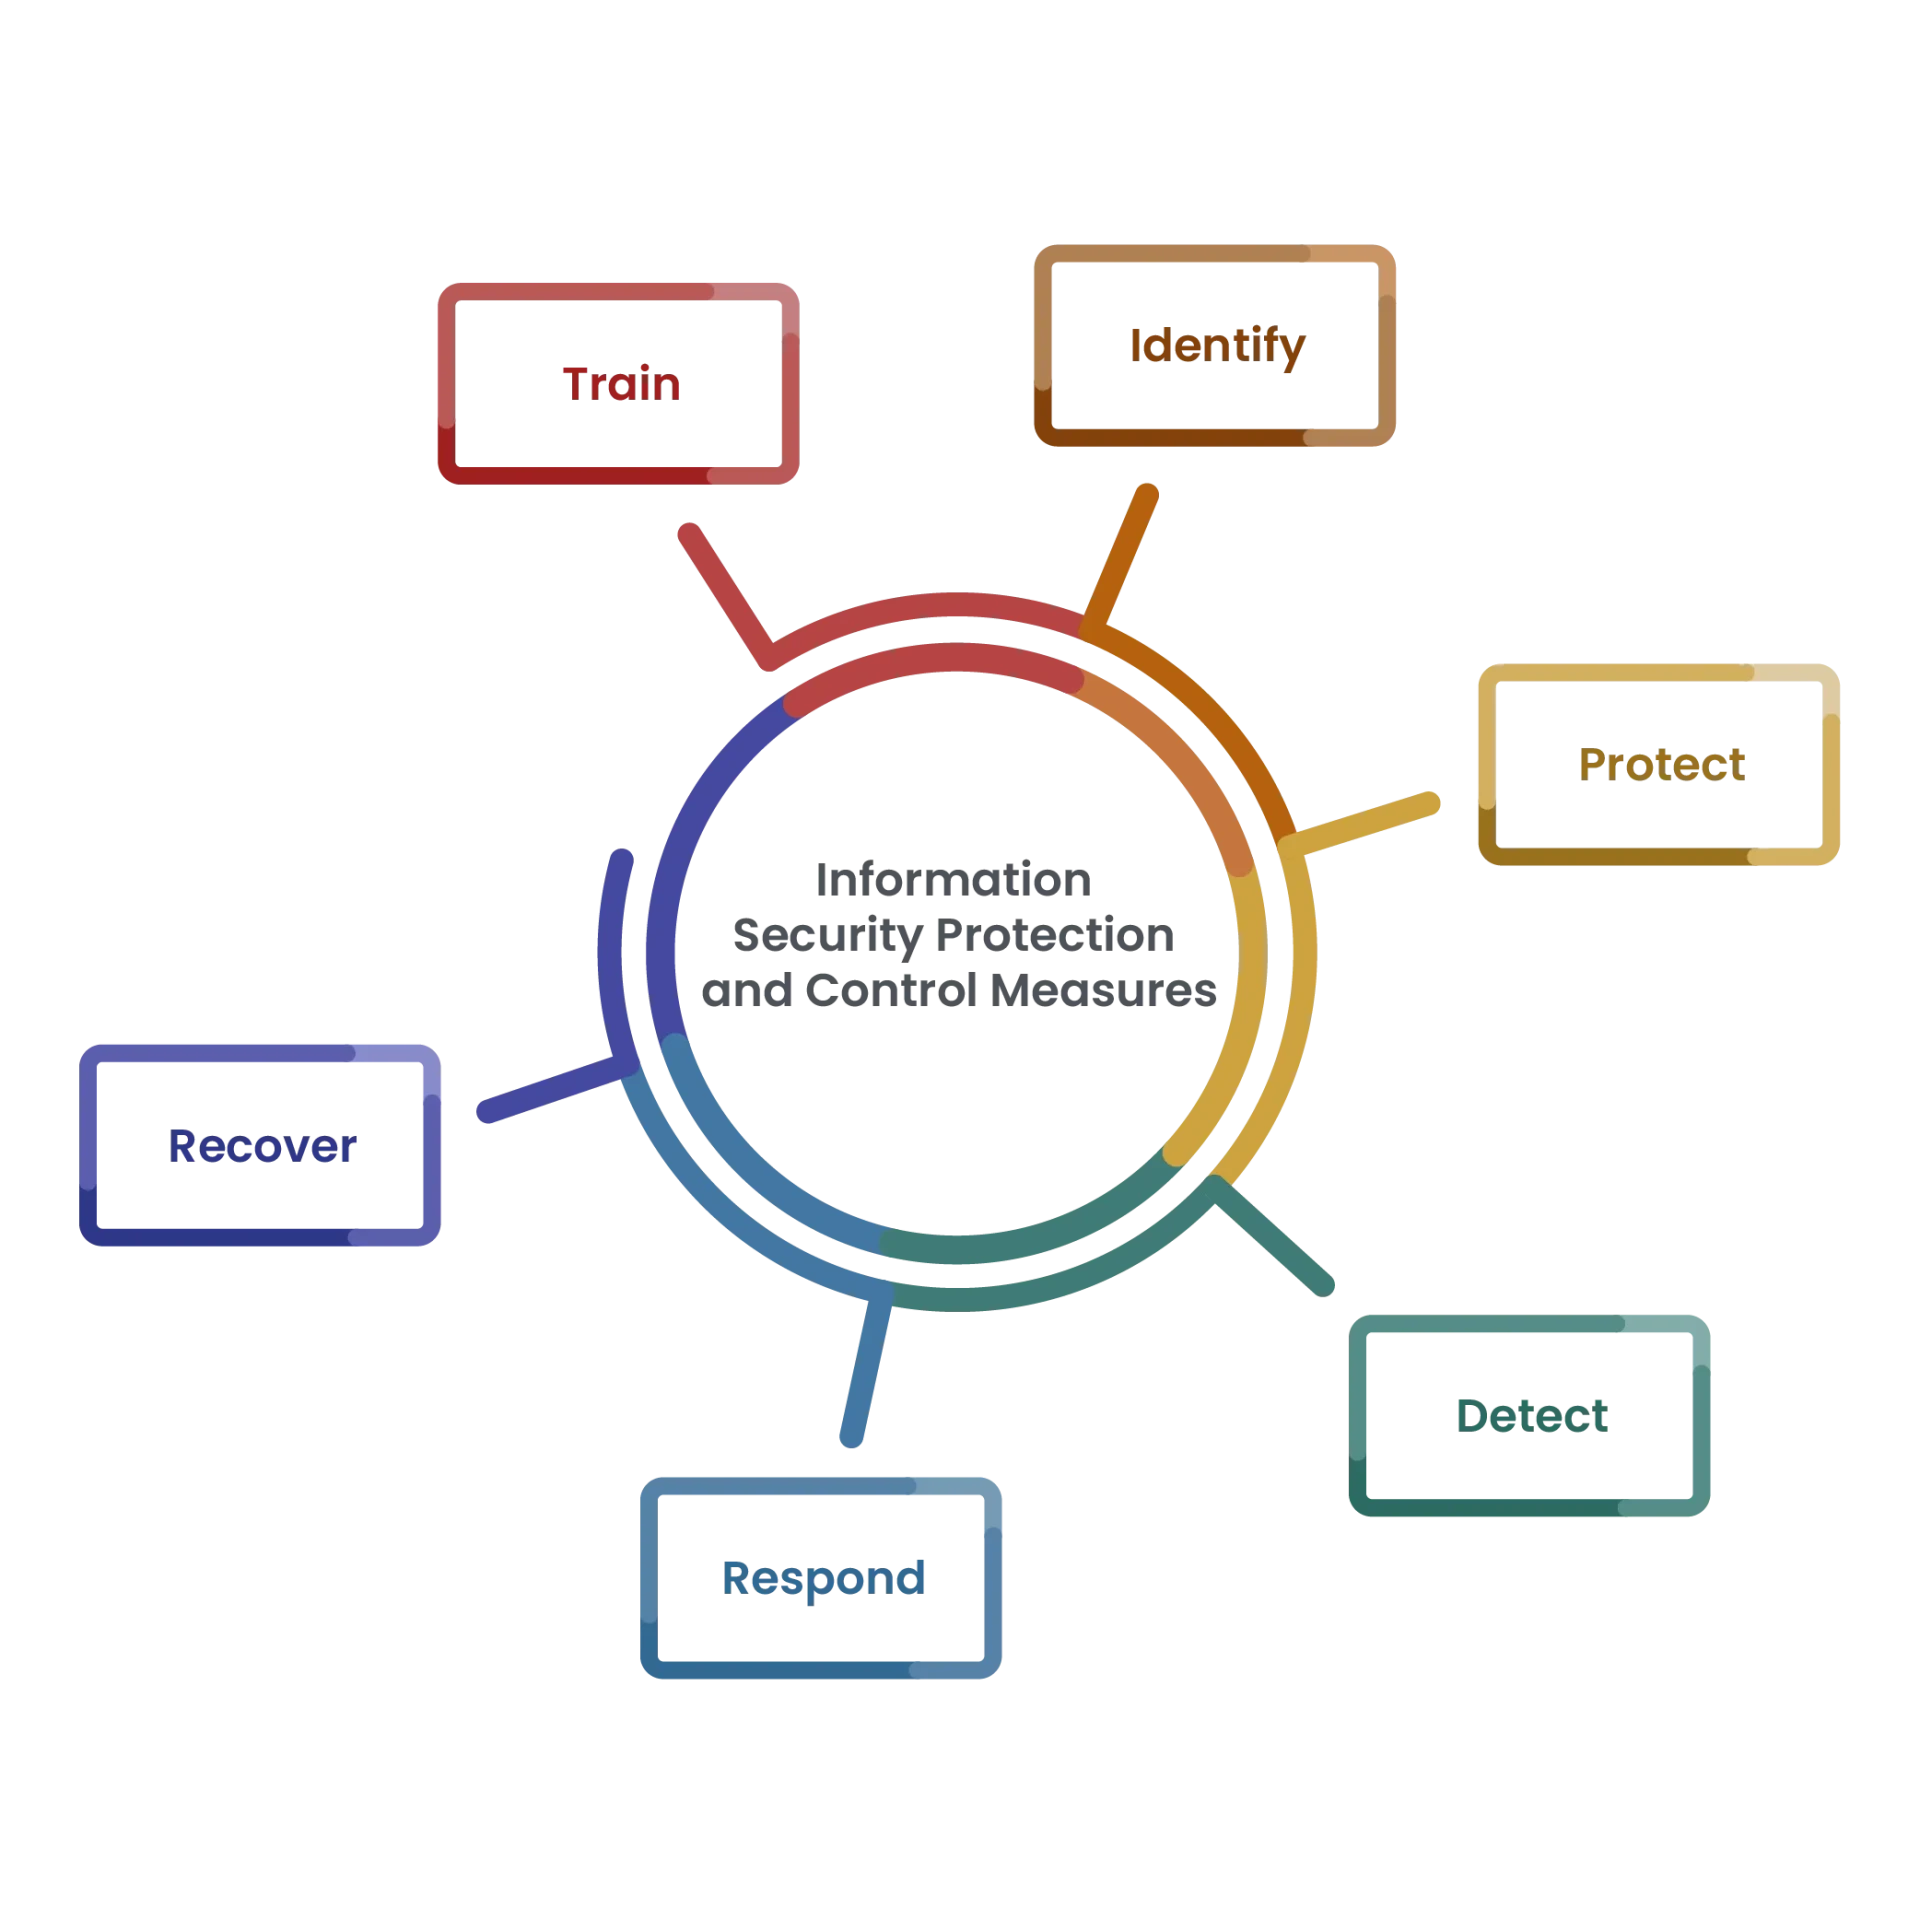
ขั้นตอนที่ 1: ระบุ — ทำความเข้าใจสภาพแวดล้อมขององค์กร ทรัพยากรและบริการที่สำคัญ ประเมินความเสี่ยง และกำหนดกลยุทธ์บริหารความเสี่ยงให้สอดคล้องกับการดำเนินงานประจำวัน
ขั้นตอนที่ 2: ป้องกัน — วางแผนและดำเนินมาตรการป้องกัน เพื่อให้ทรัพยากรและบริการที่สำคัญไม่ได้รับผลกระทบจากเหตุการณ์ด้านความมั่นคงปลอดภัยสารสนเทศ
ขั้นตอนที่ 3: ตรวจจับ — จัดให้มีกลไกตรวจจับและแจ้งเตือนเหตุการณ์ความปลอดภัยทางไซเบอร์แบบเรียลไทม์ พร้อมอัปเดตระบบและฐานข้อมูลไวรัสของซอฟต์แวร์ป้องกันไวรัสเป็นประจำ
ขั้นตอนที่ 4: ตอบสนอง — จัดให้มีช่องทางสื่อสารภายในและภายนอกที่มีประสิทธิภาพเพื่อรับมือเหตุการณ์ รวมถึงการสืบสวน การพิสูจน์หลักฐานดิจิทัล และการเสนอแนวทางปรับปรุง
ขั้นตอนที่ 5: ฟื้นฟู — จัดทำแผนสำรองและกู้คืนข้อมูล เพื่อให้สามารถกลับมาดำเนินงานตามปกติได้ในเวลาสั้นที่สุด
ขั้นตอนที่ 6: ฝึกอบรม — “ความมั่นคงปลอดภัยสารสนเทศเป็นความรับผิดชอบของทุกคน” โดยเสริมสร้างความตระหนักของพนักงานอย่างต่อเนื่อง
แผนการดำเนินงานด้านความมั่นคงปลอดภัยสารสนเทศ:
|
I. การบริหารบุคลากรและการฝึกอบรมด้านความมั่นคงปลอดภัยสารสนเทศ: |
มาตรการบริหารจัดการความมั่นคงปลอดภัยสารสนเทศที่สำคัญซึ่งได้ดำเนินการแล้ว:
| รายการ | มาตรการบริหารจัดการที่เป็นรูปธรรม |
| การป้องกันและควบคุมด้วยไฟร์วอลล์ | กำหนดกฎการเชื่อมต่อของไฟร์วอลล์ โดยค่าเริ่มต้นจะอนุญาตเฉพาะการใช้อินเทอร์เน็ตพื้นฐานและการรับส่งอีเมล หากต้องการเชื่อมต่อเป็นกรณีพิเศษ ต้องได้รับอนุมัติจากผู้จัดการแผนกและหัวหน้าสูงสุดของฝ่ายเทคโนโลยีสารสนเทศก่อนเปิดใช้งาน พร้อมเฝ้าติดตามสถานะการเชื่อมต่อเครือข่ายผ่านไฟร์วอลล์อย่างต่อเนื่อง |
| การควบคุมความปลอดภัยของห้องเซิร์ฟเวอร์ | ห้องเซิร์ฟเวอร์มีประตูล็อกและต้องใช้กุญแจในการเข้า ห้ามผู้ไม่ได้รับอนุญาตเข้าพื้นที่ ห้องมีระบบจ่ายไฟสำรองแบบ UPS ซึ่งช่วยให้ไฟฟ้าไม่ดับทันทีเมื่อเกิดไฟฟ้าขัดข้อง และจ่ายไฟต่อเนื่องจนกว่าเครื่องกำเนิดไฟฟ้าของอาคารจะเริ่มทำงาน ทำให้เจ้าหน้าที่ไอทีมีเวลาจัดการขั้นตอนต่อไป แบบบันทึกการตรวจสอบห้องเซิร์ฟเวอร์จะบันทึกอุณหภูมิ ความชื้น และสถานะของเซิร์ฟเวอร์กับอุปกรณ์เครือข่าย |
| การควบคุมซอฟต์แวร์ป้องกันไวรัส | บริษัทติดตั้งเซิร์ฟเวอร์สำหรับตรวจสอบและบริหารซอฟต์แวร์ป้องกันไวรัสสำหรับอุปกรณ์ปลายทางขององค์กรจากส่วนกลาง คอมพิวเตอร์ของผู้ใช้ทุกเครื่องต้องติดตั้งซอฟต์แวร์ดังกล่าวและอัปเดตฐานข้อมูลไวรัสเป็นประจำ เพื่อลดความเสี่ยงจากการติดไวรัส |
| การควบคุมความปลอดภัยของอีเมล | เซิร์ฟเวอร์อีเมลมีระบบสแกนอีเมลและป้องกันภัยคุกคามเชิงรุก เพื่อตรวจสอบไฟล์แนบที่ไม่ปลอดภัย อีเมลฟิชชิง อีเมลขยะ และอีเมลที่มีลิงก์อันตรายก่อนส่งถึงผู้ใช้ หลังจากอีเมลเข้าสู่คอมพิวเตอร์ของผู้ใช้แล้ว ซอฟต์แวร์ป้องกันไวรัสจะสแกนไฟล์แนบที่อาจไม่ปลอดภัยอีกครั้ง เซิร์ฟเวอร์อีเมลจะเก็บข้อมูลสำรองของอีเมลขาเข้าและขาออกทั้งหมด |
| การควบคุมกลไกการสำรองข้อมูล | โปรแกรมและฐานข้อมูลของระบบสารสนเทศได้รับการสำรองข้อมูลแบบเต็มทุกวัน และสำรองอีกชุดไปยังเซิร์ฟเวอร์สำรอง NAS ไฟล์ของแต่ละแผนกจัดเก็บไว้บนไฟล์เซิร์ฟเวอร์ และฝ่ายเทคโนโลยีสารสนเทศจะสำรองข้อมูลจากส่วนกลางไปยังเซิร์ฟเวอร์ NAS ทุกสัปดาห์จะคัดลอกข้อมูลสำรองลงฮาร์ดดิสก์พกพาและส่งให้เจ้าหน้าที่ฝ่ายบริหารจัดเก็บไว้ต่างสถานที่ ระบบจัดการเอกสารใช้ควบคุมเวอร์ชันและสิทธิ์การเข้าถึงของเอกสารสำคัญ พร้อมสำรองเซิร์ฟเวอร์และข้อมูลไปยังสถานที่อื่นในโรงงานคนละแห่งเพื่อรองรับการกู้คืนจากภัยพิบัติ |
ทรัพยากรที่จัดสรรสำหรับการบริหารจัดการความมั่นคงปลอดภัยสารสนเทศ:
| รายการ | ทรัพยากรที่จัดสรรอย่างเป็นรูปธรรม |
| การลงทุนด้านการป้องกันความมั่นคงปลอดภัยสารสนเทศ | หนึ่งในแนวทางจัดการความเสี่ยงจากภัยคุกคามด้านความมั่นคงปลอดภัยสารสนเทศ คือการทำสัญญาบำรุงรักษาและดูแลระบบรายปีกับผู้ให้บริการ ซึ่งครอบคลุมวงจรสื่อสารเฉพาะ การป้องกันไวรัสและการโจมตีทางไซเบอร์ รวมถึงการบำรุงรักษาเซิร์ฟเวอร์ต่าง ๆ โดยมีค่าใช้จ่ายประมาณ 3,700,000 ดอลลาร์ไต้หวันต่อปี |
| การฝึกอบรมภายใน | ฝ่ายเทคโนโลยีสารสนเทศจัดการฝึกอบรมเดือนละหนึ่งครั้ง เนื้อหาครอบคลุมการปิดระบบทั้งหมดเมื่อไฟฟ้าดับกะทันหัน การสำรองและกู้คืนข้อมูลของระบบ NAS, ERP, เครื่องเสมือน ระบบอนุมัติเอกสารอิเล็กทรอนิกส์ และเซิร์ฟเวอร์อีเมล การให้ความรู้จากกรณีศึกษาด้านความมั่นคงปลอดภัยสารสนเทศ การซ้อมป้องกันอัคคีภัยในห้องเซิร์ฟเวอร์ การให้ความรู้เกี่ยวกับการป้องกันไวรัสและการโจมตีทางไซเบอร์ การสลับไปใช้เครือข่ายสำรอง ขั้นตอนเปลี่ยนฮาร์ดดิสก์เซิร์ฟเวอร์ที่ขัดข้อง และการซ้อมสลับไปใช้วงจรสื่อสารเฉพาะสำรอง จนถึงเดือนธันวาคมของปีนี้ได้จัดการฝึกอบรมภายในรวม 12 ครั้ง |
| การฝึกอบรมภายนอก | เนื่องจากเทคโนโลยีสารสนเทศและเครือข่ายพัฒนาอย่างรวดเร็ว บุคลากรด้านไอทีจึงเข้าร่วมสัมมนาหรือการอบรมที่เกี่ยวข้องกับความปลอดภัยสารสนเทศและเครือข่ายเป็นครั้งคราว เพื่อเพิ่มความตระหนักและความรู้ด้านความปลอดภัย จนถึงเดือนธันวาคมของปีนี้ได้เข้าร่วมสัมมนาหรือการอบรมรวม 3 ครั้ง |
| ผู้รับผิดชอบด้านความมั่นคงปลอดภัยสารสนเทศ | เมื่อวันที่ 12 พฤศจิกายน 2025 คณะกรรมการบริษัทมีมติอนุมัติการเปลี่ยนแปลงผู้รับผิดชอบด้านความมั่นคงปลอดภัยสารสนเทศ โดยแต่งตั้งผู้อำนวยการจาง ฟู่หมิง ให้ดำรงตำแหน่ง |