情報セキュリティリスク管理の目的:
情報セキュリティ管理を強化し、情報の機密性・完全性・可用性を確保するとともに、情報機器(コンピューターのハードウェア、ソフトウェア、周辺機器を含む)およびネットワークシステムの信頼性を維持し、従業員の情報セキュリティ意識を高めます。また、これらの資源を妨害、破壊、不正侵入、その他の有害な行為や試みから保護します。
情報セキュリティリスク管理体制:
「情報セキュリティ推進チーム」が、情報セキュリティ管理に関する調整、計画、監査および推進を統括し、部門横断的な推進体制を構築します。組織再編や事業の大幅な変更など、組織に重大な変更があった場合は、本ポリシーの適用性を再評価します。本ポリシーは、評価結果、関連法令、技術および事業の最新動向に応じて適宜改訂し、実際のニーズへの適合を確保します。
情報セキュリティ推進チーム:
各部門の責任者をメンバーとし、総経理が本組織の招集者を務めます。職務異動があった場合は、直ちに後任者を指名し、引き継ぎを行います。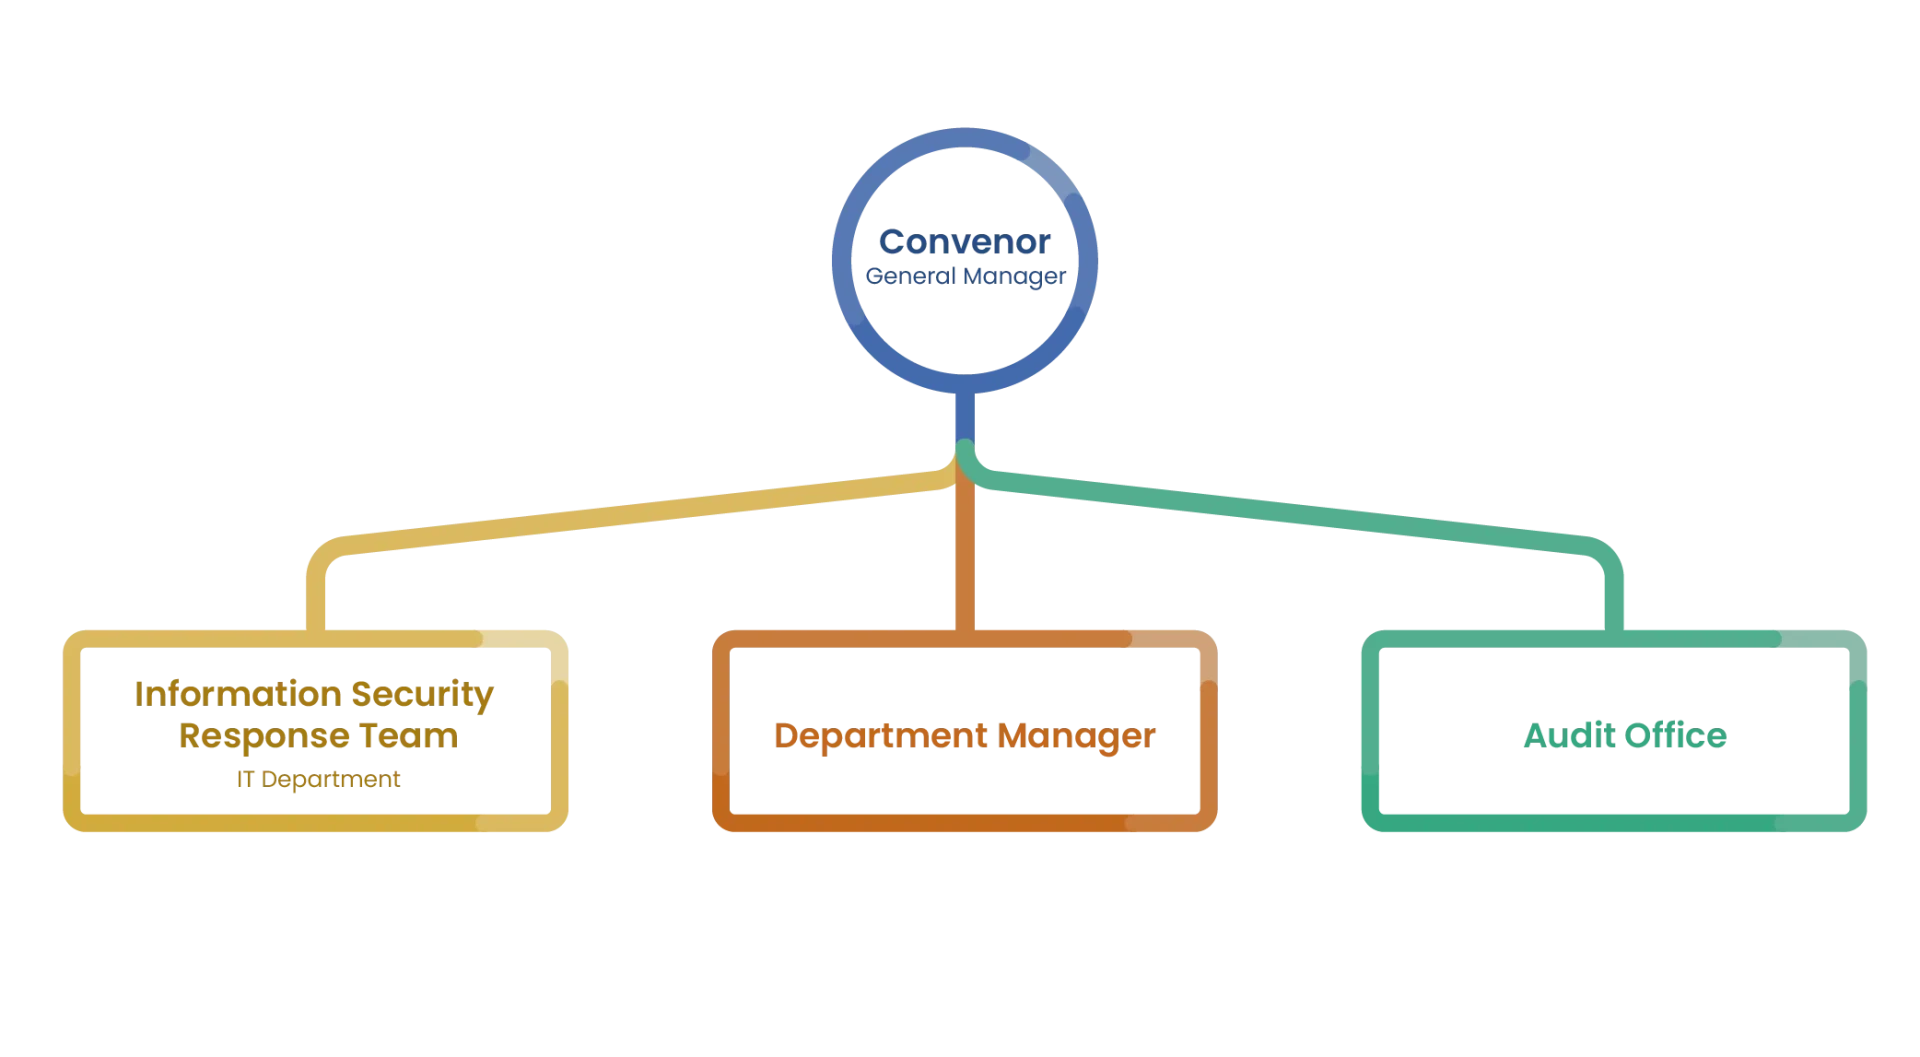
情報セキュリティ業務の責任分担:
情報部門の最高責任者が情報部門の担当者を情報セキュリティ対応チームに任命します。同チームは、情報セキュリティに関するガイドライン、計画および技術基準の検討・構築・評価に加え、予防措置やインシデント対応を含む各種情報セキュリティ業務を担当します。また、監査室は情報の機密性維持およびセキュリティ監査などを担当します。
情報セキュリティの保護・管理対策:
米国国立標準技術研究所(NIST)のサイバーセキュリティフレームワーク(CSF)を参考に、「識別」「防御」「検知」「対応」「復旧」「教育・訓練」の6段階を通じて、企業の情報セキュリティを確保します。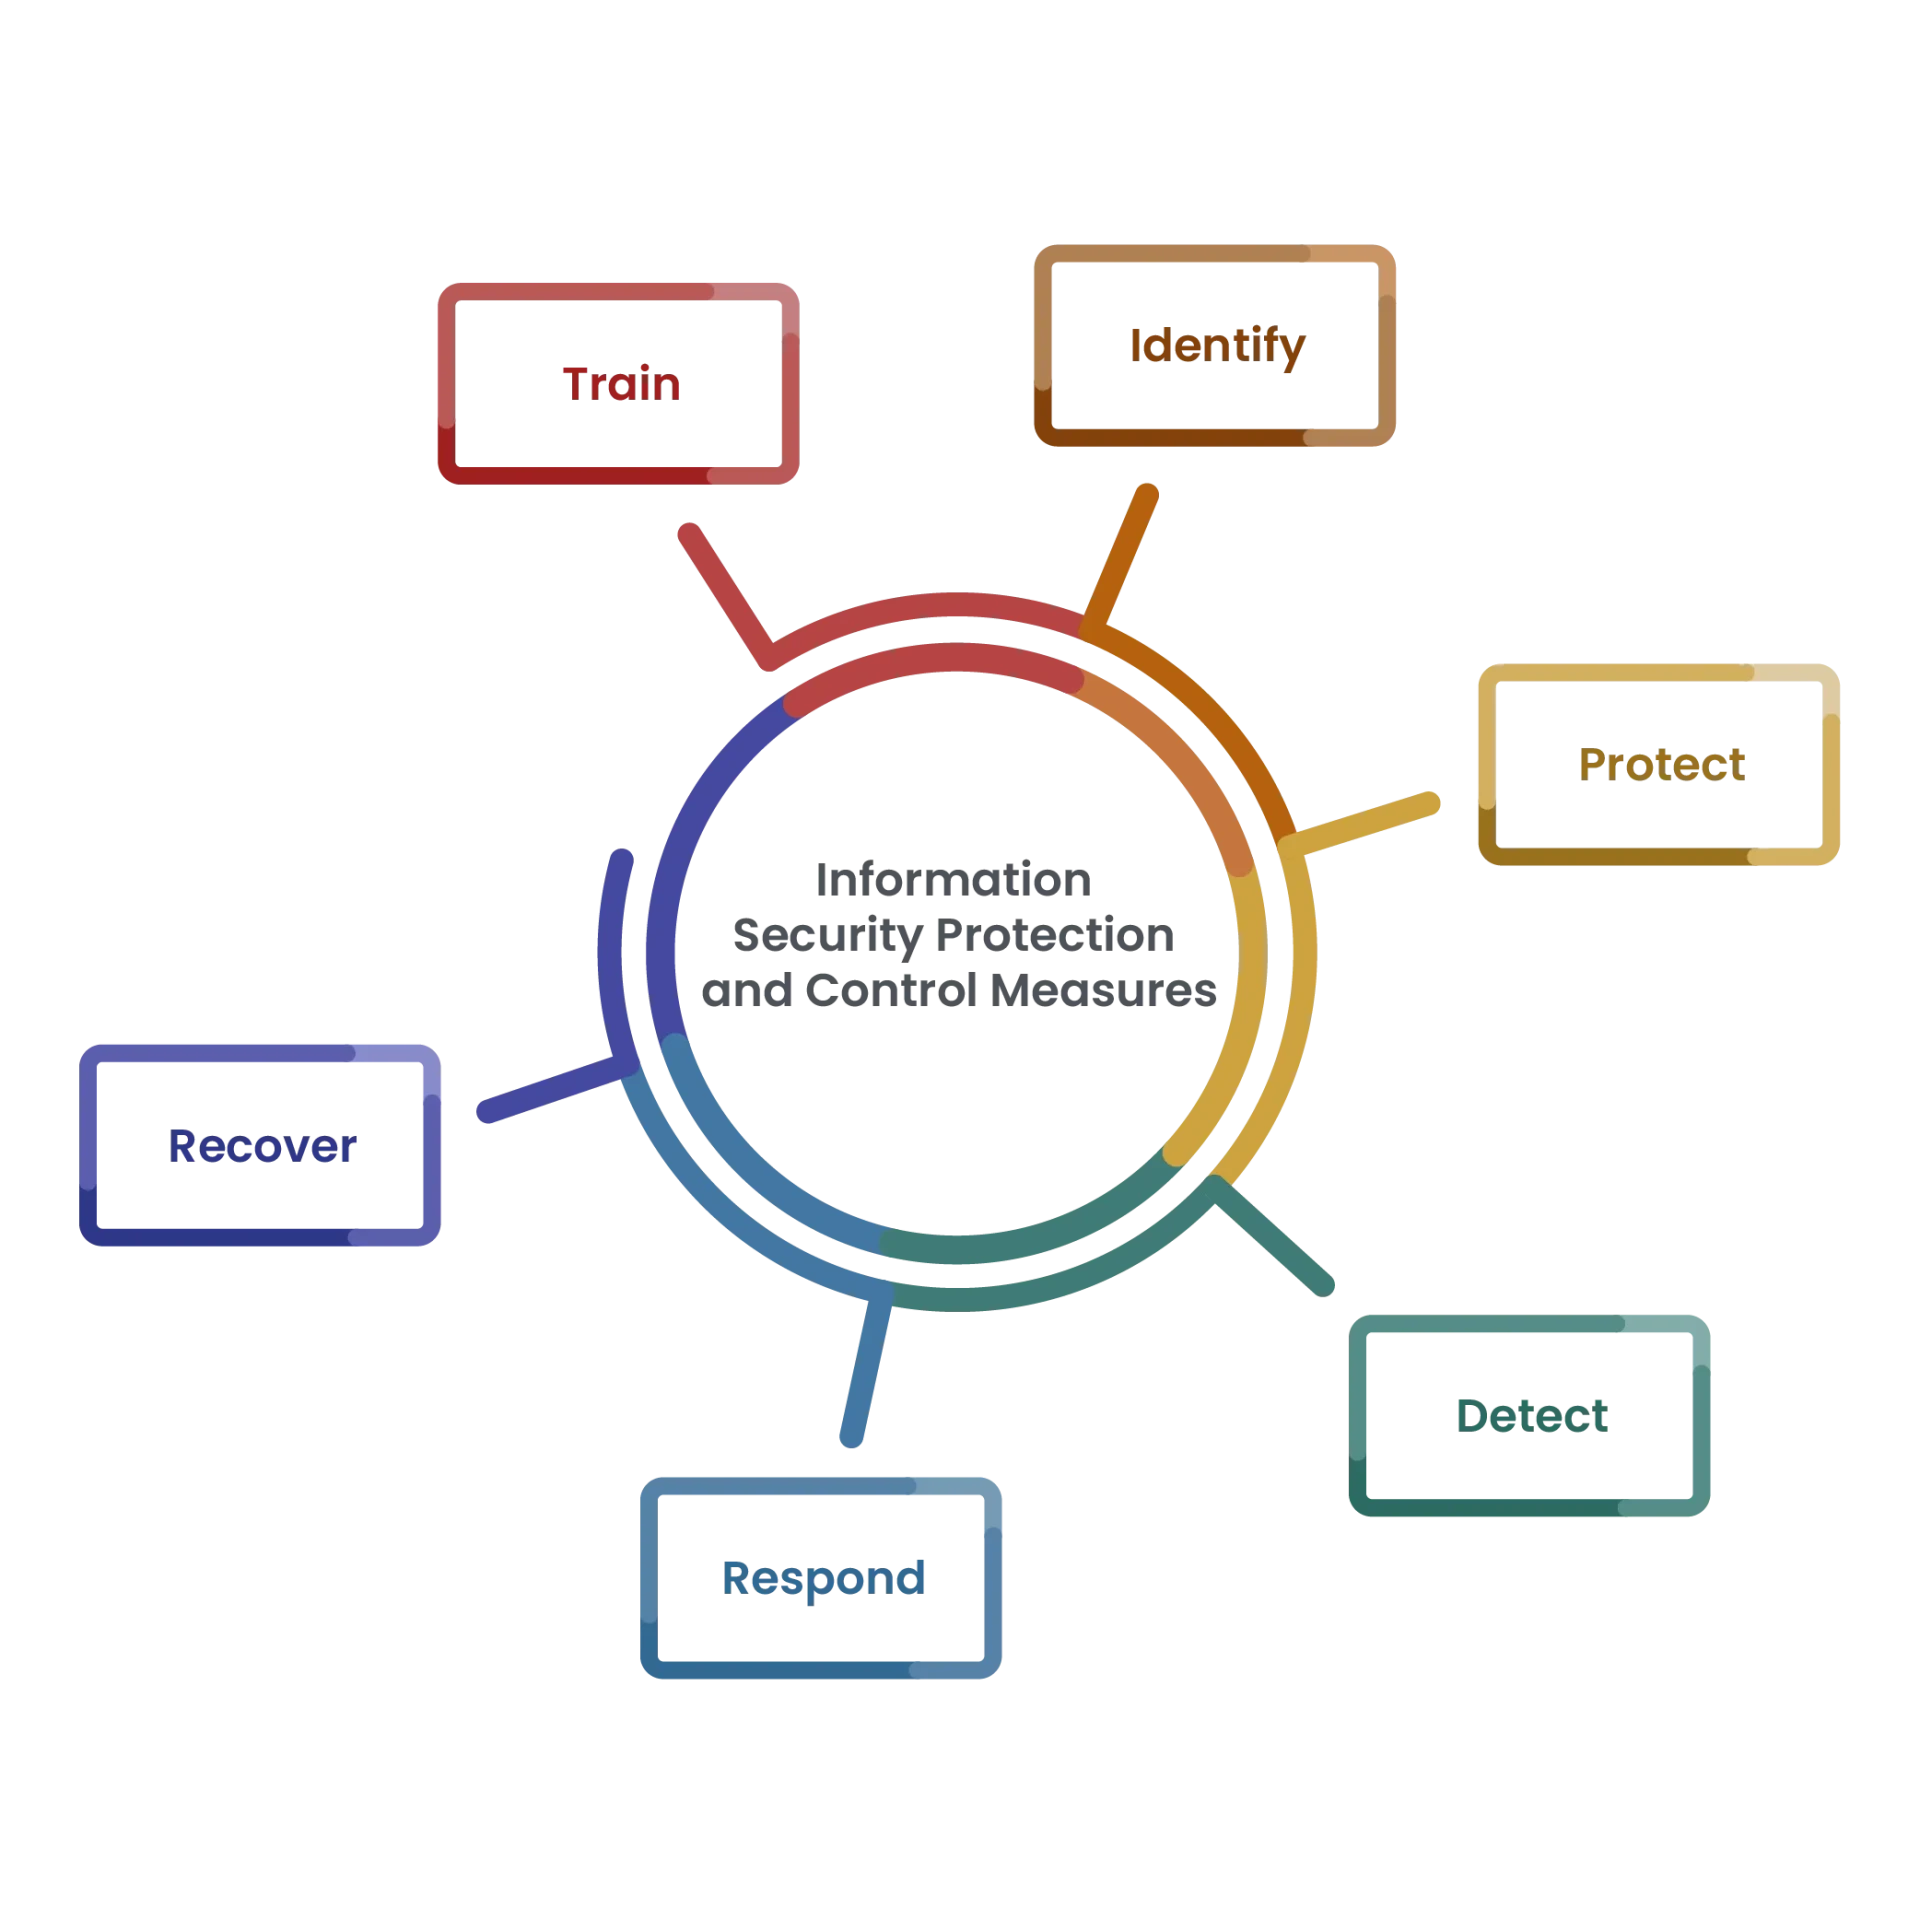
第1段階:識別 — 組織環境、重要な資源およびサービスを把握し、リスク評価を実施するとともに、日常業務に適したリスク管理戦略を策定します。
第2段階:防御 — 重要な資源およびサービスが情報セキュリティインシデントの影響を受けないよう、防御策を計画・実施します。
第3段階:検知 — サイバーセキュリティインシデントをリアルタイムで検知・警告する仕組みを構築し、システムおよびウイルス対策ソフトの定義ファイルを定期的に更新します。
第4段階:対応 — インシデントの調査、デジタルフォレンジック、改善策の提案などを含む対応を行うため、社内外の円滑な連絡体制を整備します。
第5段階:復旧 — データのバックアップ計画を策定し、可能な限り短時間で通常業務を復旧できるようにします。
第6段階:教育・訓練 — 「情報セキュリティは全員の責任」という認識のもと、従業員の情報セキュリティ意識を継続的に高めます。
情報セキュリティ実施計画:
|
I. 人員管理および情報セキュリティ教育・訓練: |
実施済みの主要な情報セキュリティ管理施策:
| 項目 | 具体的な管理施策 |
| ファイアウォールによる保護・管理 | ファイアウォールの接続ルールは、初期設定では基本的なインターネット接続やメール送受信などに限定しています。特別な接続が必要な場合は、部門責任者および情報部門の最高責任者の承認を得てから開放します。ファイアウォールのネットワーク接続状況を常時監視します。 |
| 情報システム室のセキュリティ管理 | サーバールームは施錠され、入室には鍵が必要です。許可のない入室は禁止されています。停電時には無停電電源装置(UPS)が電力を供給し、ビルの発電機が起動するまで機器の稼働を維持するため、情報システム担当者は必要な対応を行う時間を確保できます。点検記録には室内の温度・湿度、サーバーおよびネットワーク機器の状態を記録します。 |
| ウイルス対策ソフトの管理 | 当社では、企業向けエンドポイントウイルス対策ソフトを集中監視・管理するサーバーを導入しています。すべての利用者のコンピューターに同ソフトをインストールし、ウイルス定義ファイルを定期的に更新することで、感染リスクを低減します。 |
| メールセキュリティ管理 | メールサーバーでは、メールの受信前に危険な添付ファイル、フィッシングメール、迷惑メール、悪意のあるリンクを含むメールを検出するため、能動的なメールスキャンと脅威対策を実施しています。利用者のPCにメールが届いた後も、ウイルス対策ソフトが危険な添付ファイルの有無を検査します。メールサーバーは送受信したすべてのメールデータのバックアップを保持します。 |
| データバックアップ管理 | 情報システムのプログラムおよびデータベースは毎日フルバックアップを行い、さらにNASバックアップサーバーにも複製を保存します。各部門のファイルはファイルサーバーに保存し、情報部門が一元的にNASバックアップサーバーへバックアップします。毎週、バックアップデータを外付けハードディスクに保存し、管理部門の担当者が遠隔地で保管します。重要文書のバージョンとアクセス権限は文書管理システムで管理し、異なる工場間でサーバーとデータを遠隔地バックアップします。 |
情報セキュリティ管理に投入するリソース:
| 項目 | 具体的な投入リソース |
| 情報セキュリティ対策への投資 | 情報セキュリティの脅威・リスク管理対策の一環として、専用回線、ウイルス・不正アクセス対策、各種サーバーの保守運用を含む年間保守契約を協力会社と締結しています。年間費用は約3,700,000台湾ドルです。 |
| 社内教育・訓練 | 情報部門は毎月1回、教育・訓練を実施します。内容には、突発的な停電時の全システム停止、NAS・ERP・仮想マシン・電子承認システム・メールサーバーのバックアップと復元、情報セキュリティ事例の啓発、サーバールームの火災対策訓練、ウイルス・不正アクセス対策事例の共有、バックアップネットワークへの切り替え、サーバーの故障したハードディスクの交換手順、専用回線の予備回線への切り替え訓練などが含まれます。本年度は12月までに社内教育・訓練を計12回実施しました。 |
| 社外教育・訓練 | 情報・ネットワーク技術の急速な進歩に対応し、情報担当者のセキュリティ意識と専門知識を高めるため、情報・ネットワークセキュリティ関連のセミナーや講習会に随時参加しています。本年度は12月までに計3回参加しました。 |
| 情報セキュリティ責任者 | 2025年11月12日、取締役会は情報セキュリティ責任者の変更を承認し、張富銘処長を任命しました。 |